
Киберустойчивость российских компаний
Что показала оценка индекса антихрупкости
Оценка киберустойчивости 50 российских компаний за июнь-август 2026 показала:
Компании сильны в превентивных закупаемых средствах и слабы в отрабатываемых процессах восстановления и адаптации — то есть выглядят надёжно, но остаются хрупкими ровно там, куда и целятся современные атаки: разрушение, скрытое присутствие внутри, удар через подрядчика.
Компании сильны в превентивных закупаемых средствах и слабы в отрабатываемых процессах восстановления и адаптации — то есть выглядят надёжно, но остаются хрупкими ровно там, куда и целятся современные атаки: разрушение, скрытое присутствие внутри, удар через подрядчика.
Главные выводы
-
Купленное работает, отрепетированное — нет
То, что нужно постоянно поддерживать (кризисное реагирование, работа с данными об угрозах, репетиция сценариев атак), имеет, как правило, самые низкие оценки. -
Меньше всего компании готовы к финальному удару и к тому, что происходит до атаки
Лучше всего организации умеют блокировать, замедлять и сдерживать продвижение атакующего внутри сети — на этом этапе средства защиты работают предсказуемо. А хуже всего закрыты «края» атаки: подготовка нападения снаружи (разведка, вооружение и доставка вредоносов) и финальный удар — шифрование или разрушение инфраструктуры, ради которого атака и затевается. -
Уровень антихрупкости (киберустойчивости) зависит от размера команды ИБ
Компании без такого штата находятся в критической зоне, а самые подготовленные — имеют команду численностью от десяти специалистов. При этом ни общая численность персонала, ни размер ИТ-подразделения аналогичной взаимосвязи не дают -
Зрелость определяют кризисные процессы, а не средства защиты
Лидеров от аутсайдеров сильнее всего отличают кризисные процессы, киберразведка, TI, использование обманных технологий и управление поверхностью атаки. -
Чаще всего руководители ИБ затруднялись ответить на вопросы про работу с репутационными рисками, резервное копирование, жизнестойкость и безопасную разработку
Там, где ответственность живет в соседнем подразделении, руководитель ИБ не всегда видит реальное состояние.
Все начинается с людей
Крупная компания со слабой ИБ-функцией остается уязвимой. Индекс антихрупкости заметно повышается начиная с команды от десяти специалистов: до этого порога компании остаются в нижних зонах шкалы.
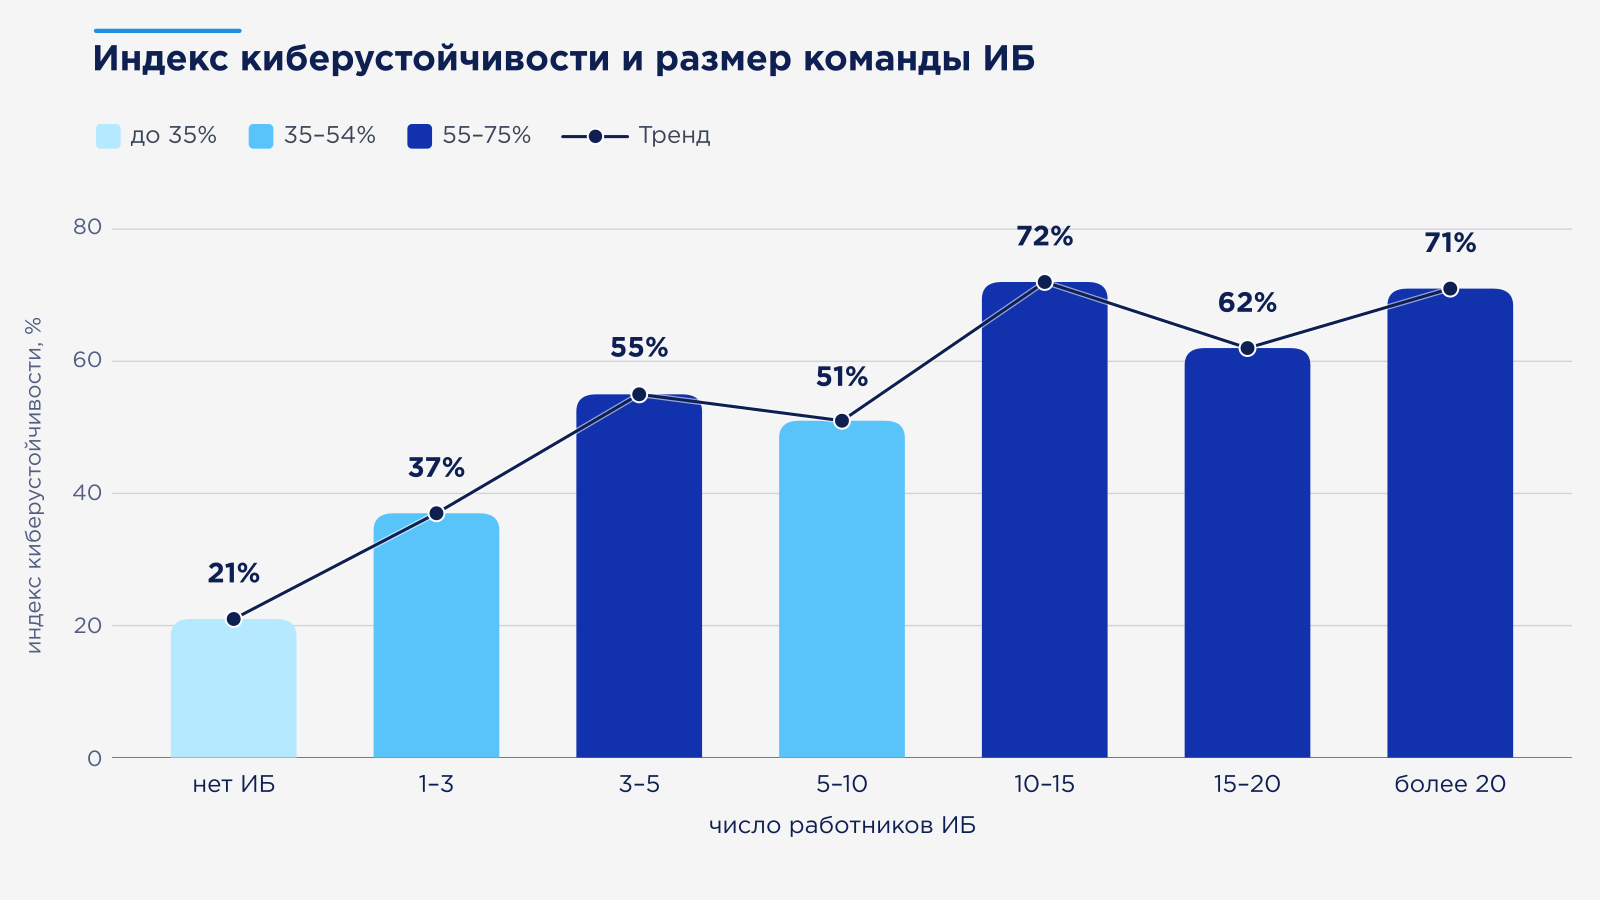
Рис. 1. Индекс антихрупкости по размеру команды ИБ
Где находится типичная компания
Распределение оценок участников относительно индекса приведены на графике. Каждый столбец — одна компания, все они отсортированы от низшего индекса к высшему.
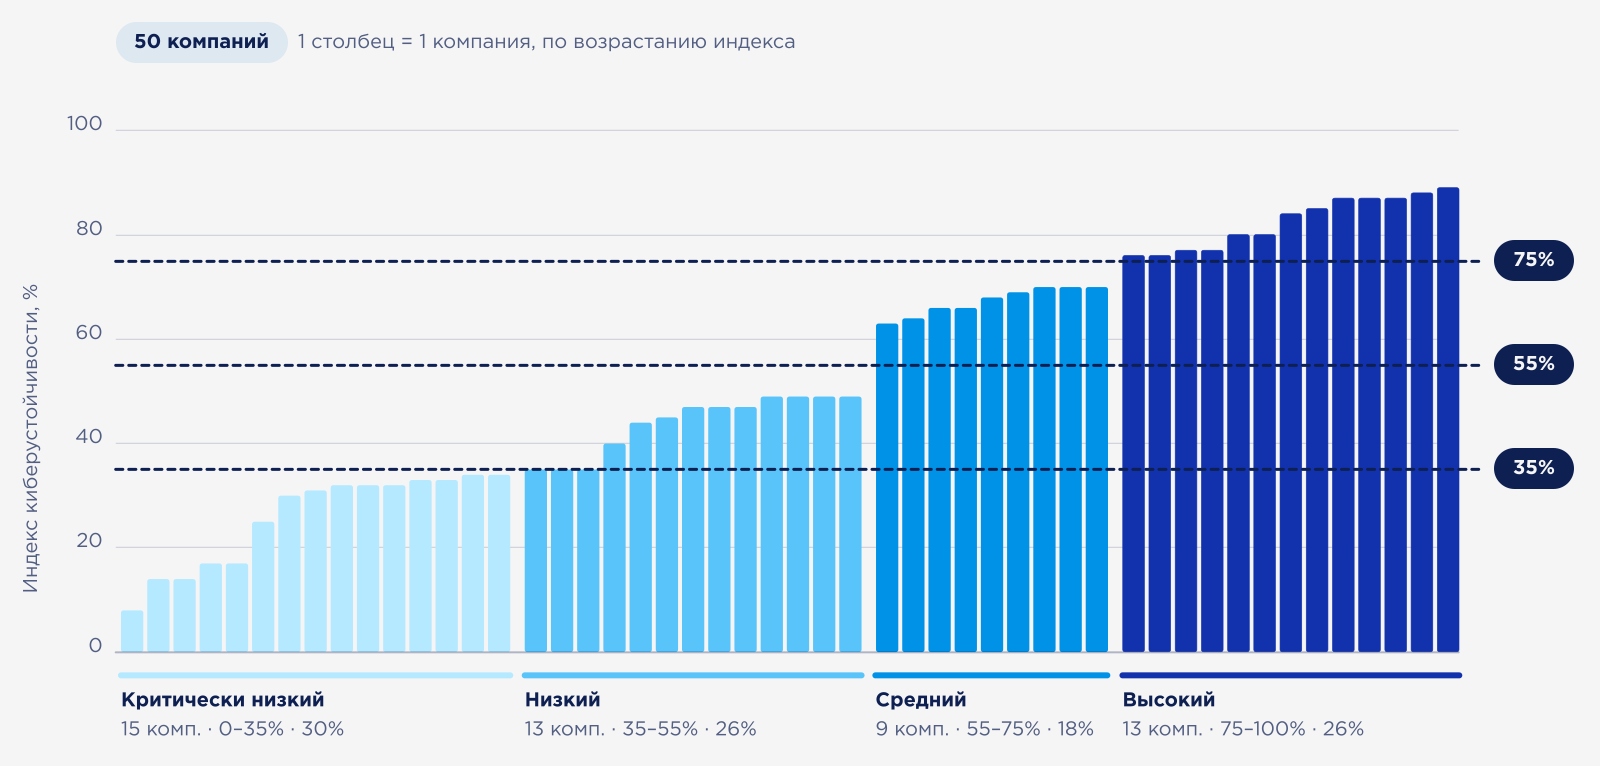
Рис. 2. Как распределяются оценки участников по шкале индекса
Рынок разделился: значительная часть компаний находится в критически низкой и низкой зонах (почти 60%), заметная группа — в высокой. Переходная зрелость выделяется не сильно — компания либо построила процессы, либо нет. Это отражение глобального расслоения. WEF в Global Cybersecurity Outlook фиксирует, что доля небольших организаций, считающих свою киберустойчивость недостаточной, выросла в семь раз с 2022 года, тогда как среди крупнейших компаний таких лишь около 7%. Российский рынок подтверждает то же: 64% компаний находятся на начальном и повторяемом уровнях зрелости, согласно исследованию «ИБ в России: как непрерывные атаки меняют подход к информационной безопасности».
Области высокого риска
Антихрупкость (киберустойчивость) не возникает от одного продукта или проекта — только от комбинации взаимодополняющих способностей (стратегий). В Индексе мы используем семь таких стратегий, каждая из которых закрывает свой участок жизненного цикла атаки. Картина по ним простая и одинаковая для всего рынка.
Они находятся под жестким регулированием. Хуже всего дела у госсектора и ритейла.
Стратегия «Защита, замедление, сдерживание» — единственная, в которой компании уверенно держатся выше середины шкалы. Это самая понятная стратегия для бюджета: сегментация, контроль доступа, защита конечных точек.
«Адаптация и перестройка» — способность извлекать уроки и меняться после инцидента — слабейшая стратегия рынка. Рядом «Вовлечение и нападение» — активное противодействие и работа с атакующим до удара. Обе требуют не закупки, а регулярной практики, и обе почти никем не построены.
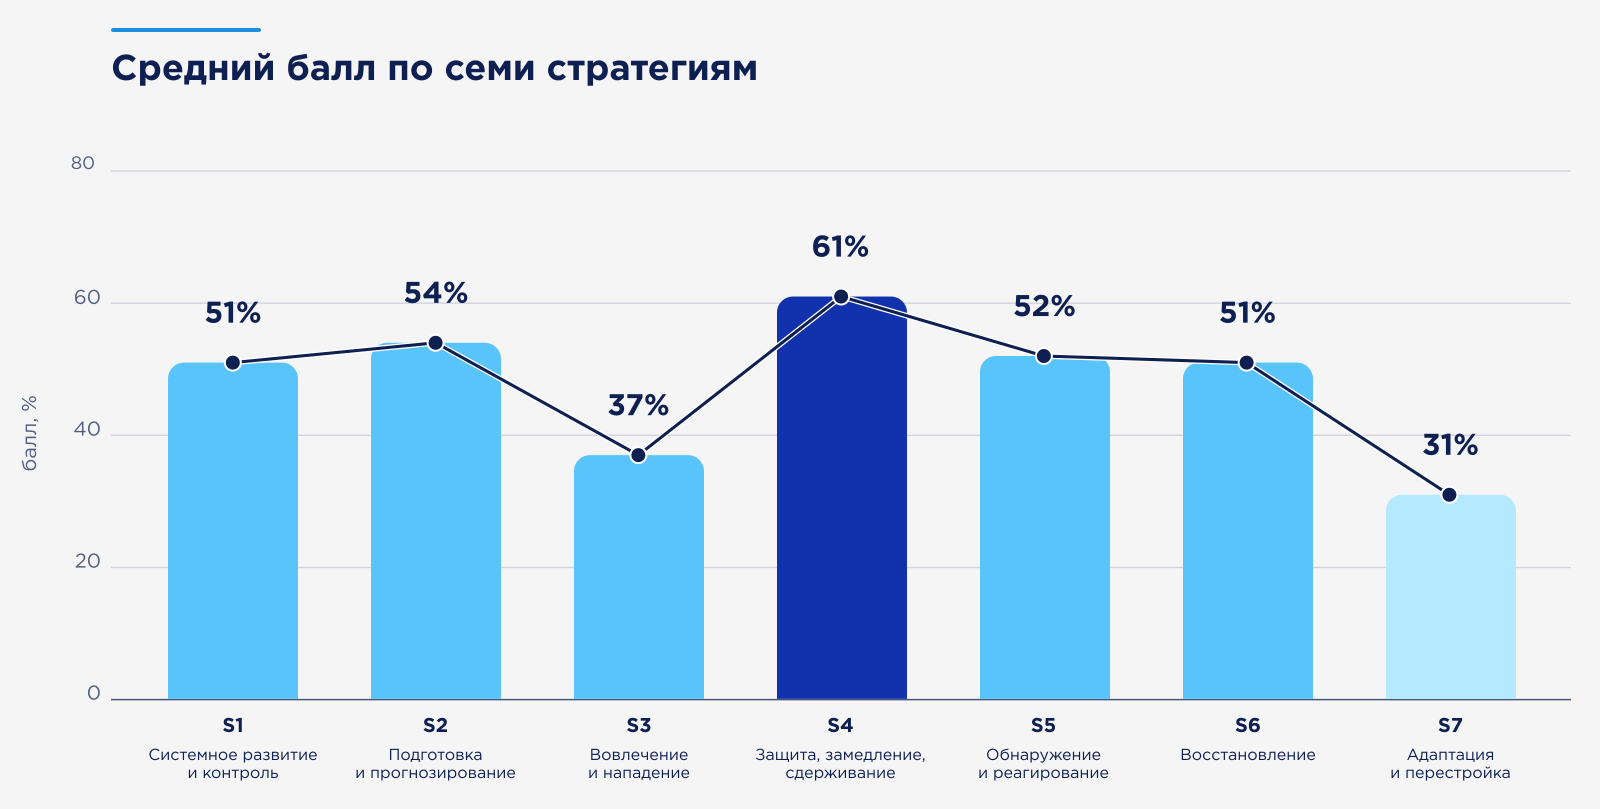
Рис. 3. Средний балл по семи стратегиям антихрупкой ИТ-архитектуры
Сопоставление с бюджетами объясняет картину. Большинство компаний по-прежнему строит ИБ так, будто речь идёт о «не пустить чужого внутрь». Бюджет расходуется на защиту периметра, антивирусы и другие меры, которые сегодня могут обеспечить не предотвращение, а только замедление атакующего. По данным исследования «ИБ в России: как непрерывные атаки меняют подход к информационной безопасности», рынок направляет 54% бюджета ИБ на превентивную защиту, 40% — на обнаружение и реагирование и 6% — на прогнозирование, что объясняет невысокие оценки по другим стратегиям.
Стратегия восстановления держится в основном на технической части — системе СРК, тогда как процессная часть провалена. Причина во многом организационная: разрыв между ИТ и ИБ — это структурная уязвимость многих компаний. Восстановление исторически живёт не в ИБ, а в ИТ: резервное копирование, катастрофоустойчивость и непрерывность бизнеса традиционно закладываются в ИТ-бюджет и оцениваются по времени доступности сервисов. В бюджете ИБ такой строки просто нет — не потому, что задача неважна, а потому, что она числится за другим подразделением. Из-за этого зона восстановления оказывается ничьей: ИТ отвечает за инфраструктуру, но не за сценарий атаки, а ИБ отвечает за атаку, но не за возврат бизнеса в строй.
Стратегия восстановления держится в основном на технической части — системе СРК, тогда как процессная часть провалена. Причина во многом организационная: разрыв между ИТ и ИБ — это структурная уязвимость многих компаний. Восстановление исторически живёт не в ИБ, а в ИТ: резервное копирование, катастрофоустойчивость и непрерывность бизнеса традиционно закладываются в ИТ-бюджет и оцениваются по времени доступности сервисов. В бюджете ИБ такой строки просто нет — не потому, что задача неважна, а потому, что она числится за другим подразделением. Из-за этого зона восстановления оказывается ничьей: ИТ отвечает за инфраструктуру, но не за сценарий атаки, а ИБ отвечает за атаку, но не за возврат бизнеса в строй.
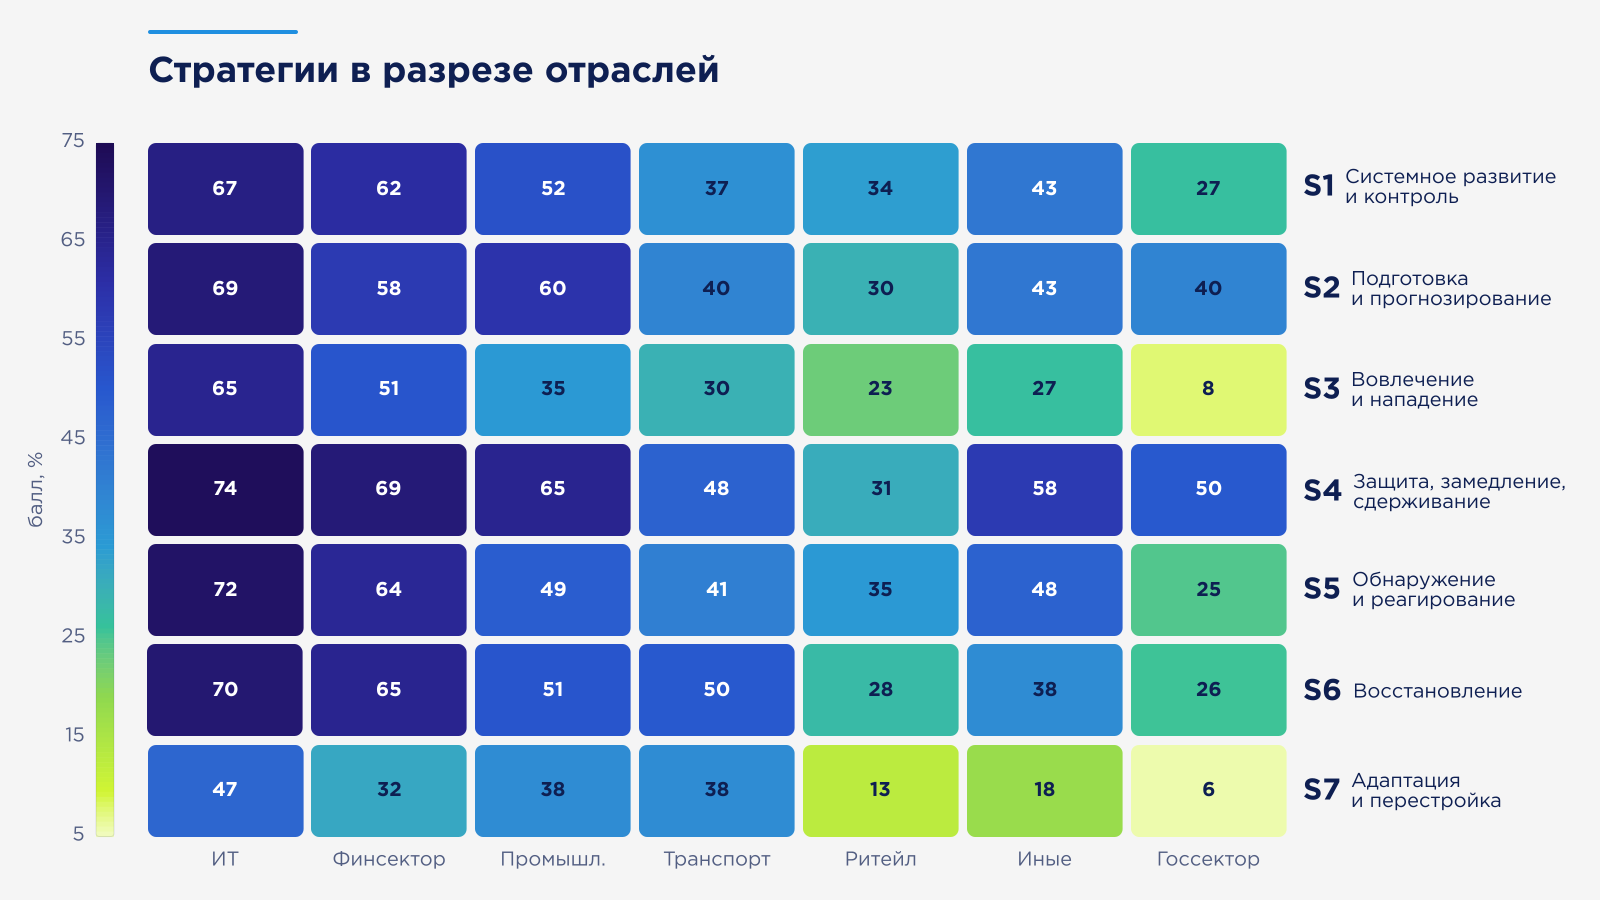
Рис. 4. Стратегии в разрезе отраслей
Сильные и слабые стороны российских компаний
Индекс антихрупкости построен на 33 доменах — от сетевой безопасности до кризисных процессов. Их совокупность показывает, насколько компания готова не просто отражать кибератаки, а переживать их: обнаружить, выдержать удар, восстановиться и стать сильнее.
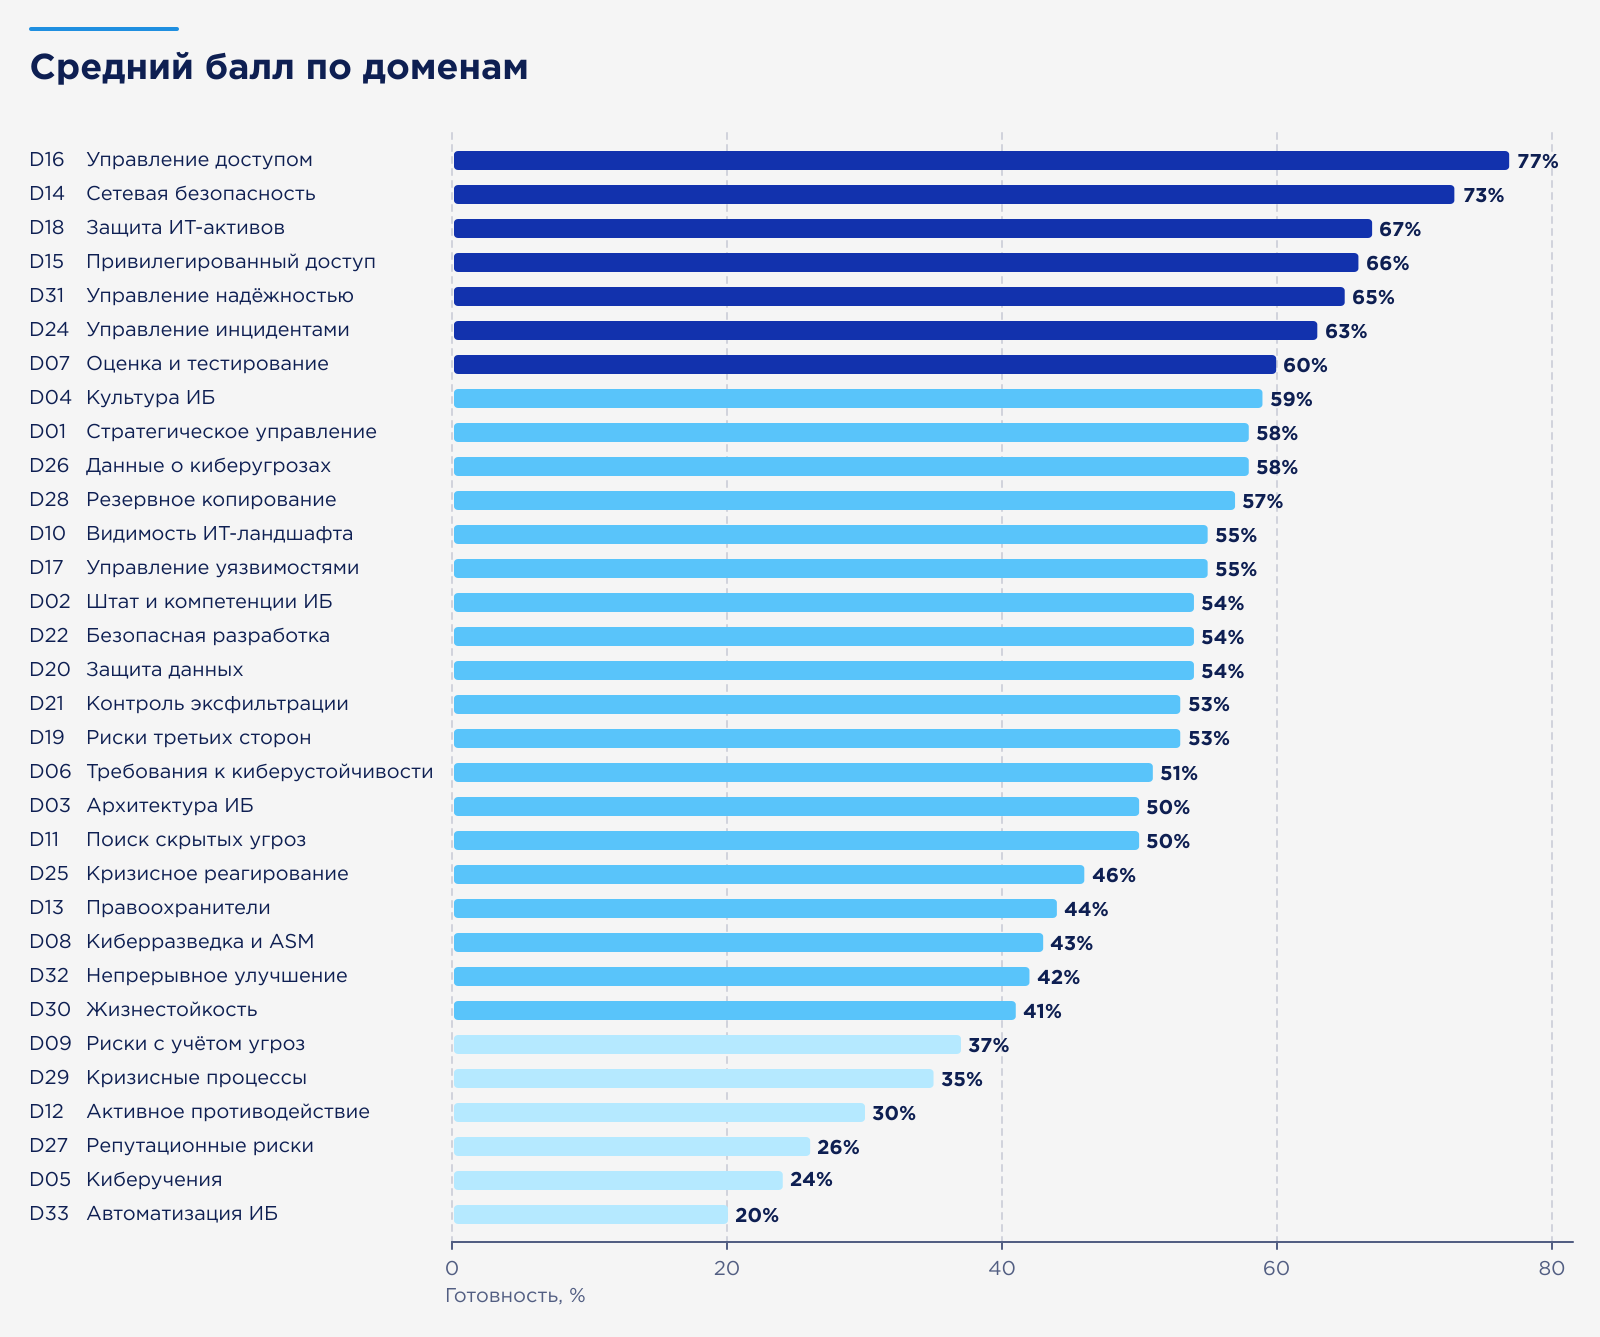
Рис. 5. Средний балл по доменам
Самые высокие оценки там, где решение покупается и настраивается один раз: управление доступом, сетевая безопасность, защита ИТ-активов, привилегированный доступ. Внизу — то, что требует регулярной работы: автоматизация ИБ, киберучения, репутационные риски, активное противодействие, кризисные процессы, управление рисками с учётом угроз, жизнестойкость.
График ниже показывает разрыв между тем, что компания купила, и тем, что отработала:
График ниже показывает разрыв между тем, что компания купила, и тем, что отработала:
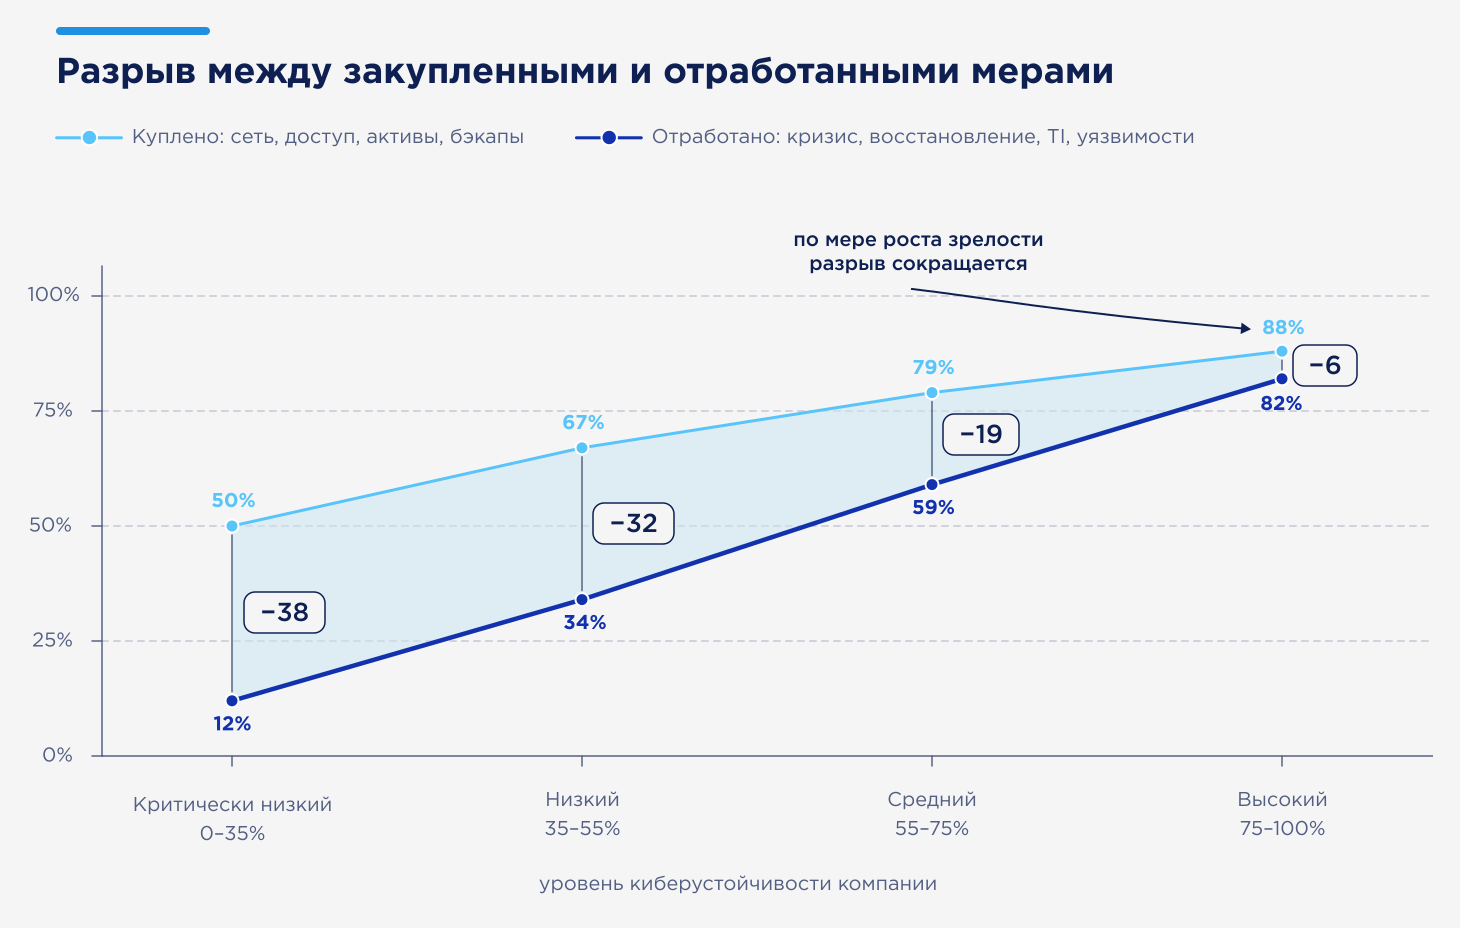
Рис. 6. Разрыв между «куплено» и «отработано»
Верхняя линия — домены, которые закрываются закупкой и однократной настройкой. Нижняя — домены, которые требуют регулярной работы, например кризисные процессы, данные о киберугрозах, поиск скрытых угроз, управление уязвимостями, киберучения и др.
У 88% участников оценки закупаемая часть выше отрабатываемой. У самых незрелых участников опроса разрыв составляет 38 пунктов: средства защиты наполовину закуплены, процессов нет вообще. К высокому уровню разрыв практически нивелируется: «процессы догнали технику».
Рыночные данные показывают то же самое. По исследованию «ИБ в России: как непрерывные атаки меняют подход к информационной безопасности», у 40% компаний управление непрерывностью бизнеса не внедрено или только планируется, а формализованный план кризисного реагирования есть лишь у 35% — это ровно те домены, что стоят внизу нашего профиля. Совпадают и причины: 80% компаний заявляют о нехватке ИБ-специалистов, а больше половины бюджета ИБ по-прежнему уходит в превентивную защиту — то есть в верхнюю часть профиля.
Рыночные данные показывают то же самое. По исследованию «ИБ в России: как непрерывные атаки меняют подход к информационной безопасности», у 40% компаний управление непрерывностью бизнеса не внедрено или только планируется, а формализованный план кризисного реагирования есть лишь у 35% — это ровно те домены, что стоят внизу нашего профиля. Совпадают и причины: 80% компаний заявляют о нехватке ИБ-специалистов, а больше половины бюджета ИБ по-прежнему уходит в превентивную защиту — то есть в верхнюю часть профиля.
Что отличает лидеров от аутсайдеров
Мы сравнили компании из верхней зоны шкалы с компаниями из критической. Разница между ними — и есть приоритеты роста.
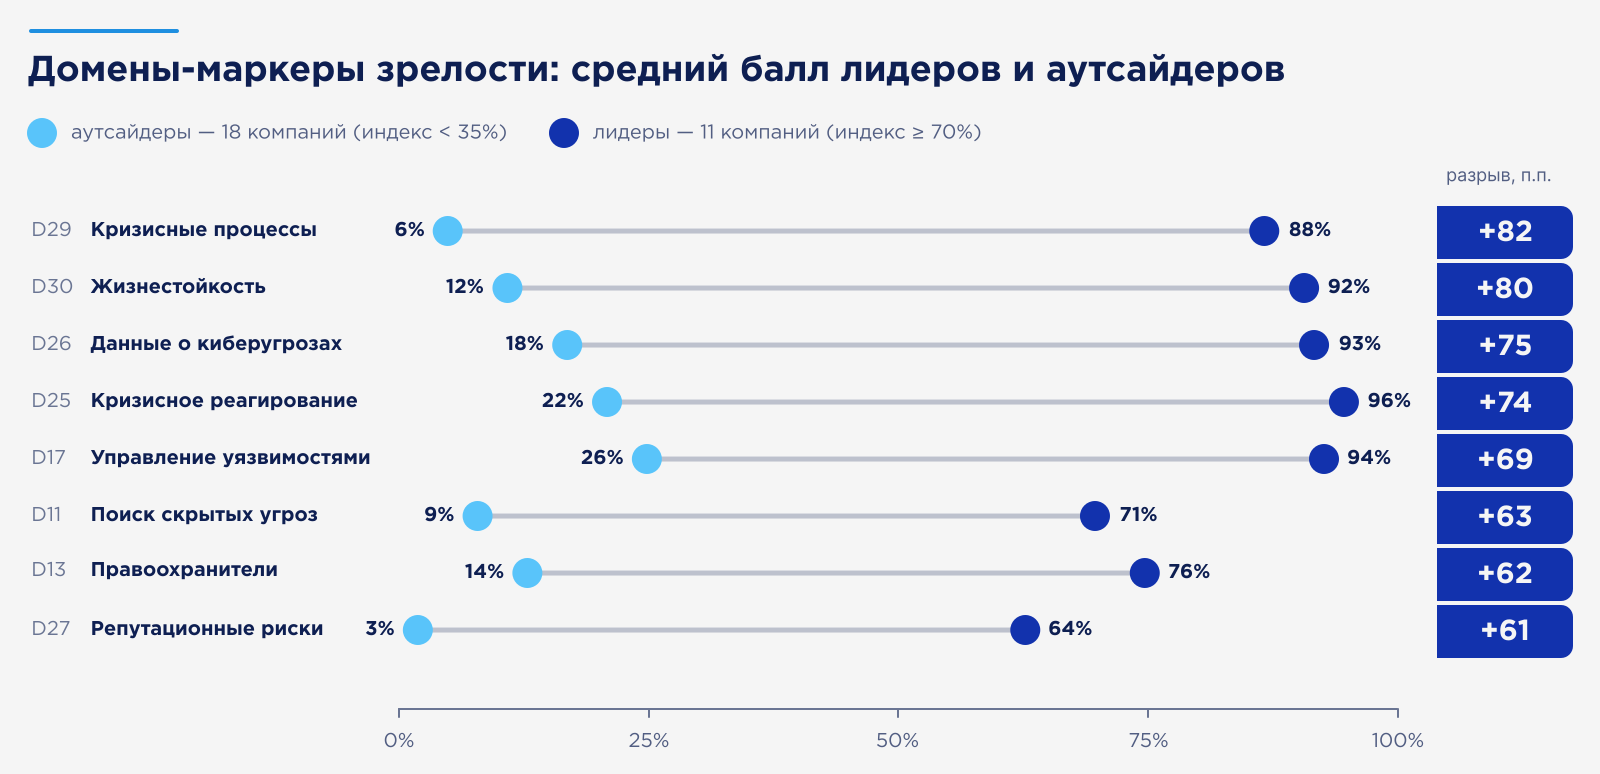
Рис. 7. Домены, сильнее всего различающие лидеров и аутсайдеров
Все домены-маркеры — процессные, а не продуктовые, их нельзя купить, их можно только построить и отрепетировать. Это подтверждается ситуацией на рынке: формализованный план кризисного реагирования есть только у 35% компаний, ответственность за решения при требовании выкупа понимают 37%, а формализовали стратегию лишь 25%, по итогам исследования «ИБ в России: как непрерывные атаки меняют подход к информационной безопасности».
Домены, где у всех всё в порядке
Это базовая гигиена — межсетевые экраны, EDR, PAM, резервное копирование. Их закупили все, индекс по ним в среднем хороший.
Слепые зоны руководителей ИБ
Ответы «Неприменимо» и «Не знаю» говорят о рынке не меньше, чем баллы.
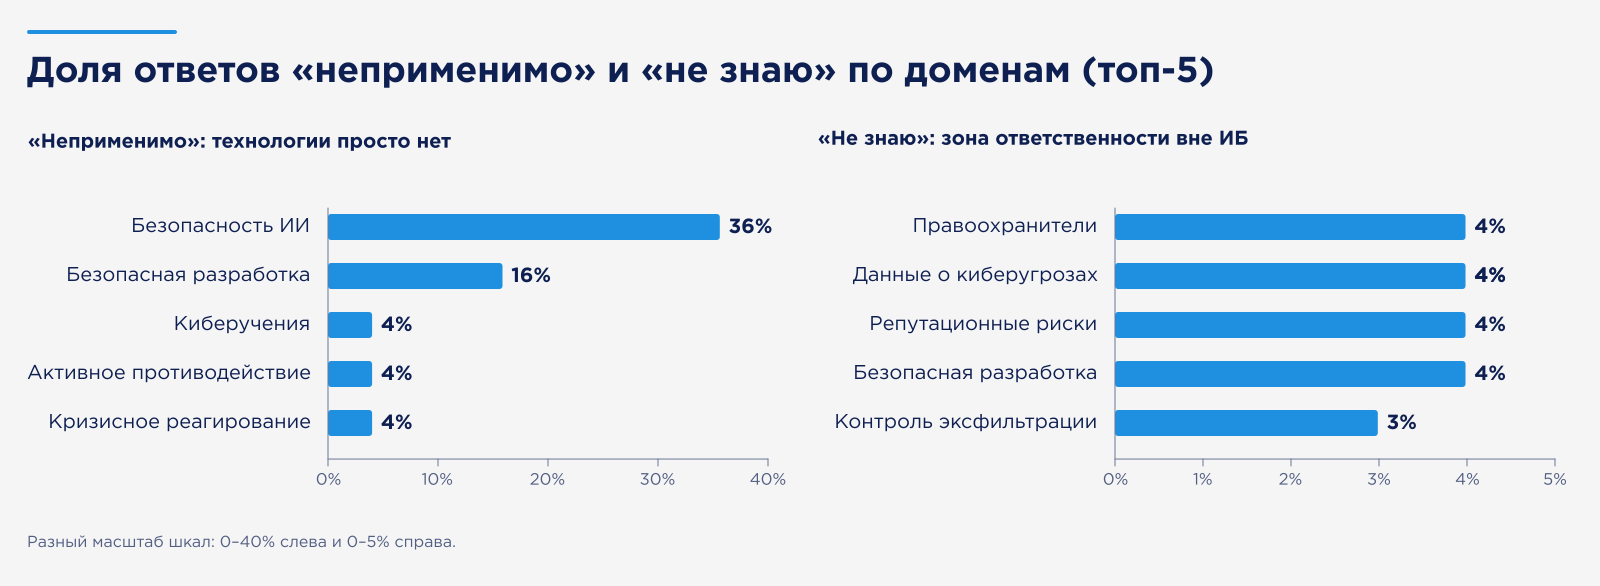
Рис. 8. Доменов с заметной долей таких ответов немного: почти все «Неприменимо» пришлись на два домена, «Не знаю» встречается редко, но показательно
«Неприменимо» — это карта проникновения технологий. Примерно у трети компаний практики защиты ИИ просто не к чему применять: самой технологии в контуре нет — именно поэтому домен «Безопасность ИИ» обычно исключался из оценки и был оценен как «Не применим». Примерно каждая шестая компания не разрабатывает ПО сама, и вопросы безопасной разработки для неё неактуальны.
Распределение ответов «Не знаю» показательно: они концентрируются там, где ответственность лежит за пределами ИБ. Чаще всего руководители ИБ затруднялись ответить на вопросы про порядок взаимодействия с правоохранительными органами — это зона юристов и службы безопасности, про работу с репутационными рисками — зона PR, про резервное копирование и жизнестойкость — зона ИТ, про безопасную разработку — зона разработчиков. Это ещё одно подтверждение вывода о «ничьих» зонах: в ситуациях, когда домен живёт в соседнем подразделении, руководитель ИБ не всегда видит его реальное состояние.
Распределение ответов «Не знаю» показательно: они концентрируются там, где ответственность лежит за пределами ИБ. Чаще всего руководители ИБ затруднялись ответить на вопросы про порядок взаимодействия с правоохранительными органами — это зона юристов и службы безопасности, про работу с репутационными рисками — зона PR, про резервное копирование и жизнестойкость — зона ИТ, про безопасную разработку — зона разработчиков. Это ещё одно подтверждение вывода о «ничьих» зонах: в ситуациях, когда домен живёт в соседнем подразделении, руководитель ИБ не всегда видит его реальное состояние.
Заключение
Компрометация перестала быть событием, которого можно избежать. Вопрос в том, что произойдёт после неё — и данные показывают, что именно к этому рынок готов хуже всего.
Компании научились мешать атакующему двигаться внутри сети, но не научились переживать удар. Зрелость сегодня определяют кризисные процессы, проверенное восстановление и способность перестроиться после инцидента — то, что нельзя купить, а можно только построить и регулярно проверять. Средства защиты, закрывающие верх профиля, есть у всех, и лидера от аутсайдера они уже не отличают.
Компании научились мешать атакующему двигаться внутри сети, но не научились переживать удар. Зрелость сегодня определяют кризисные процессы, проверенное восстановление и способность перестроиться после инцидента — то, что нельзя купить, а можно только построить и регулярно проверять. Средства защиты, закрывающие верх профиля, есть у всех, и лидера от аутсайдера они уже не отличают.
Итог. Наибольший риск концентрируется там, где минимальна готовность: отрасли, чаще других попадающие в расследования, оказались наименее готовыми, а самая частая цель атак — остановка бизнеса — наименее защищенной. Устойчивость появляется там, где есть команда ИБ достаточного размера, отрепетированные кризисные процессы и проверенное восстановление.
Напишите нам,
если есть вопросы или предложения
если есть вопросы или предложения
Задайте нам любые интересующие вас вопросы
Напишите нам,
если есть вопросы или предложения
если есть вопросы или предложения
Задайте нам любые интересующие вас вопросы