Мы подвели итоги второго этапа открытой оценки киберустойчивости по индексу антихрупкости. Выборка выросла вдвое — с 50 до 100 компаний. Выводы первой волны подтвердились, а расширенная выборка добавила к ним статистическую опору и отраслевую детализацию.

Главный результат прежний: российский бизнес уверенно закупает средства защиты и почти не отрабатывает процессы восстановления.

Три цифры описывают рынок:
  • 46%
    из необходимых мер защиты и восстановления выполняет типичная компания
  • 60%
    компаний имеют низкий или критически низкий уровень киберустойчивости
  • 15%
    компаний достигли
    высокого уровня
    киберустойчивости
Оценка построена на самопроверке: компания отвечает на вопросы о наличии практик сама, поэтому абсолютные значения могут быть несколько оптимистичнее реального положения дел. Сравнения между группами от этого не страдают — смещение действует одинаково на всех участников. Все приведённые различия между группами проверены на статистическую значимость, а устойчивость выводов — пересчётом на половинной выборке. Оценка продолжает пополняться, и по мере роста числа участников отраслевые срезы будут уточняться.
Как менялась картина по мере роста выборки
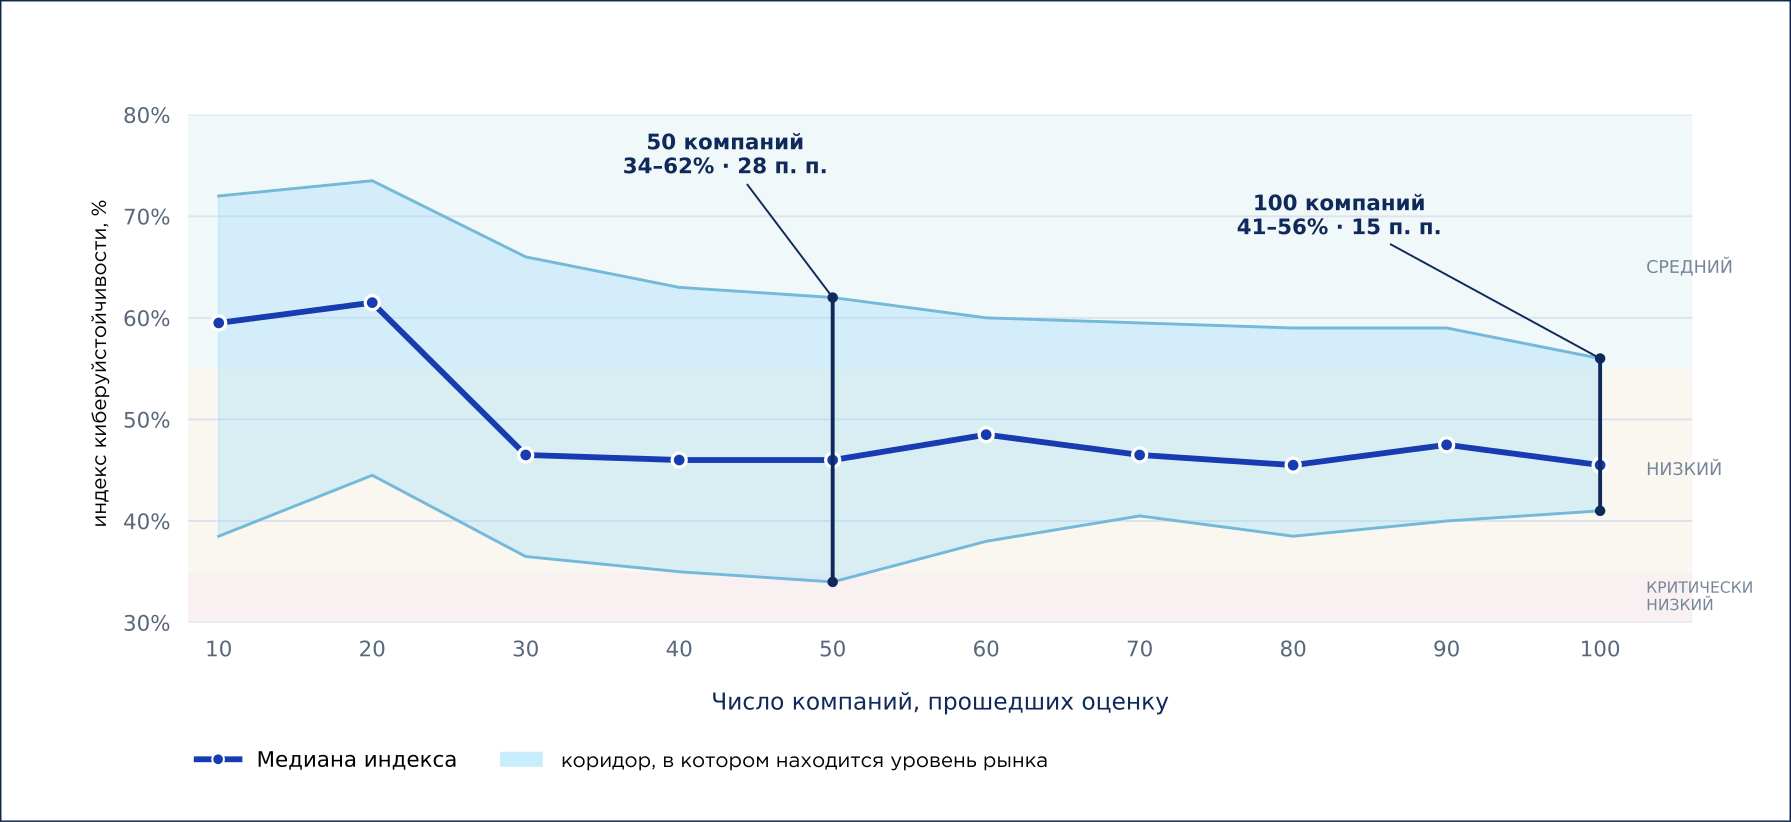
Оценки собирались в две волны: середина августа и середина октября. Промежуточные выводы строились на первых пятидесяти компаниях, поэтому удвоение выборки стало проверкой их устойчивости. Ниже показано, как менялась точность оценки по мере накопления данных.

Рис. 1. Как росла точность оценки по мере накопления данных

Статистика даёт диапазон, внутри которого с вероятностью 95% находится истинное значение по рынку. Принцип тот же, что и в социологических опросах, где рядом с результатом всегда указывают погрешность. На графике этот диапазон показан заливкой, а линия внутри — медиана по фактической выборке. Чем больше компаний прошло оценку, тем уже заливка: тем точнее мы знаем, где находится рынок
Точность росла неравномерно. На первых пятидесяти участниках диапазон держался в районе 25−28 пунктов и практически не сужался. Заметное сужение началось после шестидесятой оценки, и к сотой диапазон сократился до 15 пунктов — от 41% до 56%, — и целиком уместился в низкой зоне шкалы. Теперь вместо «где-то между плохо и средне» можно утверждать: рынок находится в низкой зоне, и это утверждение выдерживает статистическую проверку.
Где находится типичная компания
Чтобы понять, как выглядит типичная компания, мы строим распределение всех полученных оценок. Гистограмма показывает, в каких зонах шкалы — критически низкой, низкой, средней или высокой — сосредоточено большинство участников и насколько рынок однороден.

На пятидесяти компаниях картина выглядела двухполюсной c разрывом посередине. Вторая полусотня участников заполнила эту середину. Треть компаний (33%) находится в критически низкой зоне, каждая шестая (15%) — в высокой, а между ними лежит большая промежуточная группа: 52% участников распределены по низкой и средней зонам. Это и есть основная часть рынка — компании, которые купили защиту, но не дошли до процессов восстановления и адаптации. Общая расстановка при этом остаётся тревожной: почти 60% рынка находится ниже отметки в 55%.
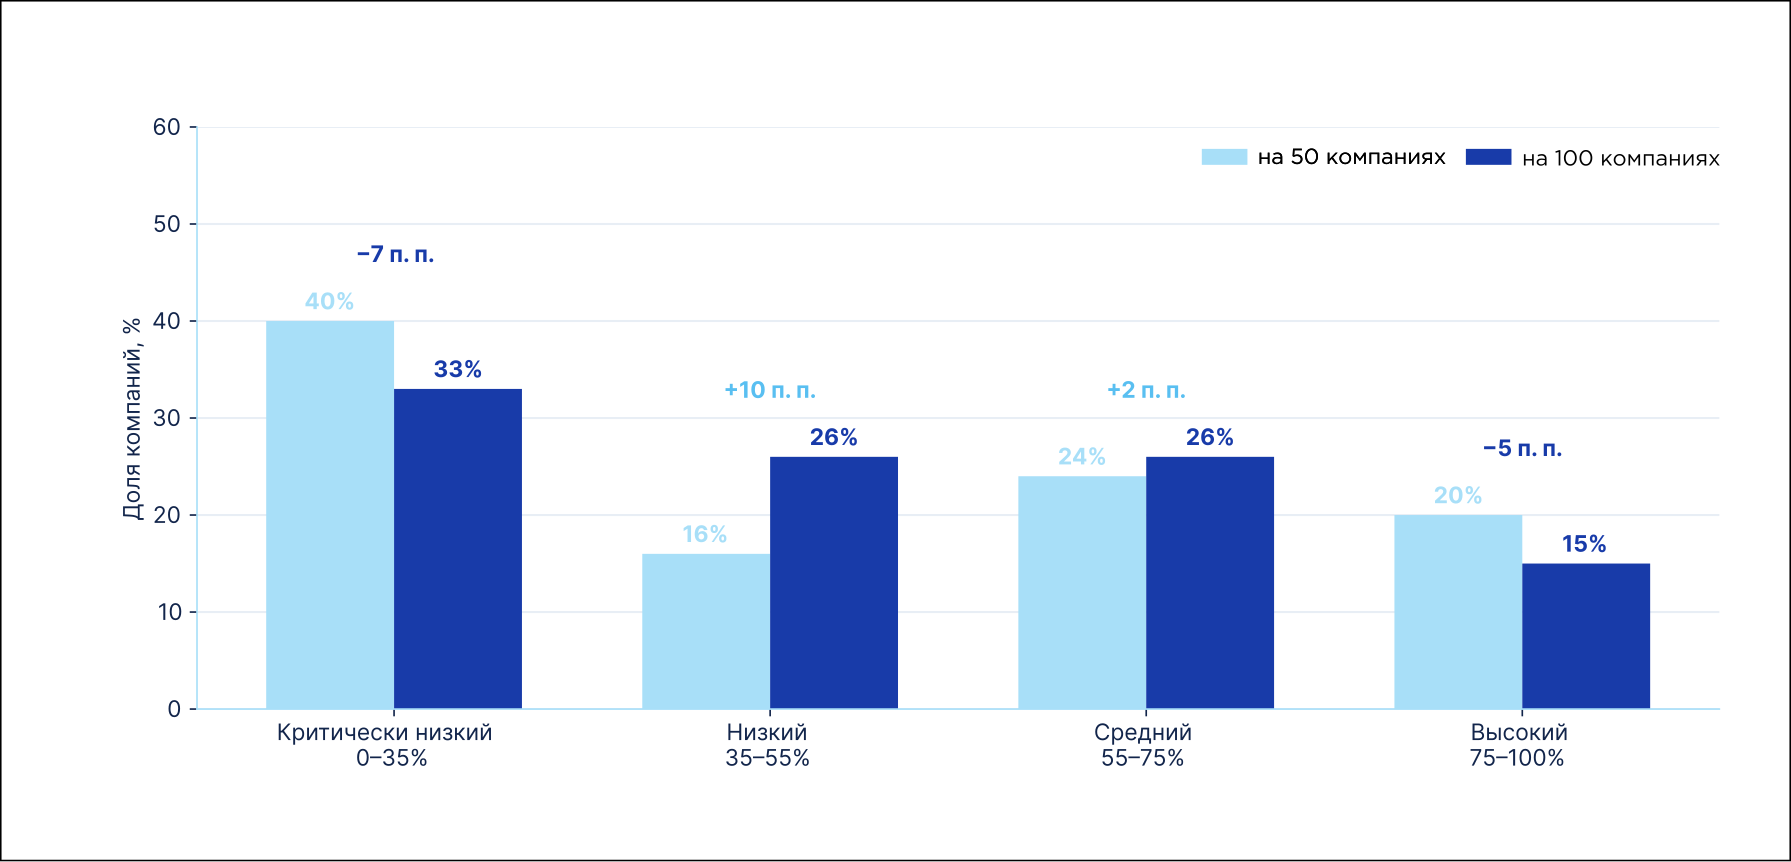
Рис. 2. Распределение компаний по уровням шкалы: 50 компаний против 100
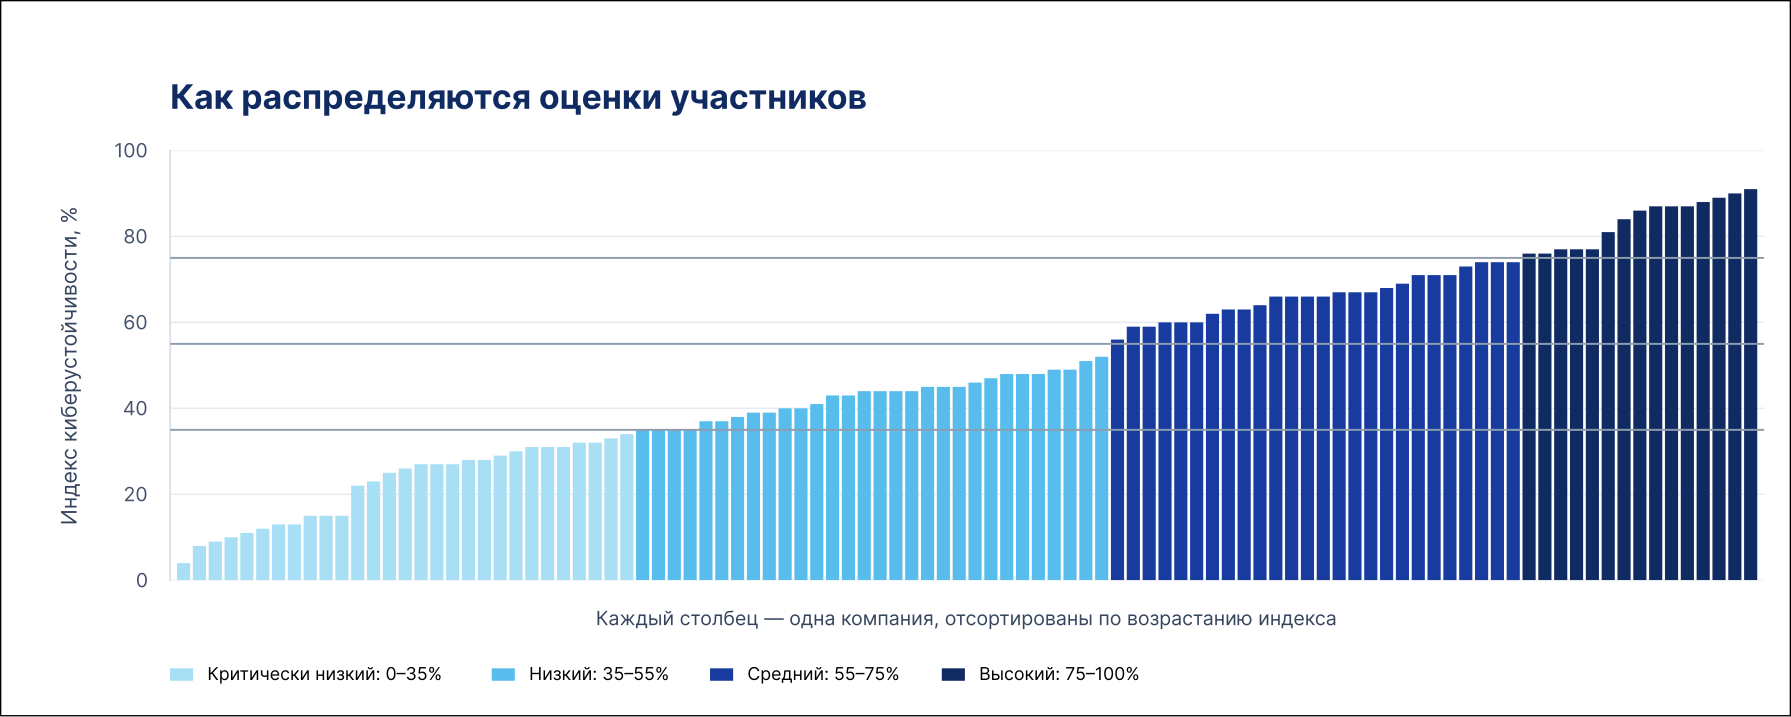
Финальное распределение оценок участников относительно индекса приведены на графике. Каждый столбец — одна компания, все они отсортированы от низшего индекса к высшему.

Рис. 3. Как распределяются оценки участников по шкале индекса

Самые зрелые отрасли
Индекс позволяет сравнивать отрасли между собой — при условии, что в каждой набралось достаточно (не менее шести) оценок. На ста компаниях таких отраслей шесть: промышленность, финансовый сектор, ИТ, прочие коммерческие организации, госсектор и ритейл. Остальные отрасли пока не набрали релевантное количество оценок и в сравнение не включаются.

При расширении выборки порядок отраслей не изменился ни на одну позицию, то есть расстановка устойчива и не является следствием случайного состава выборки. Разброс между отраслями — от 67% в ИТ и 62% в финансовом секторе до 35% у прочих коммерческих организаций и 32% в госсекторе. Промышленность, самая крупная группа выборки, находится ровно посередине с медианой 48%.
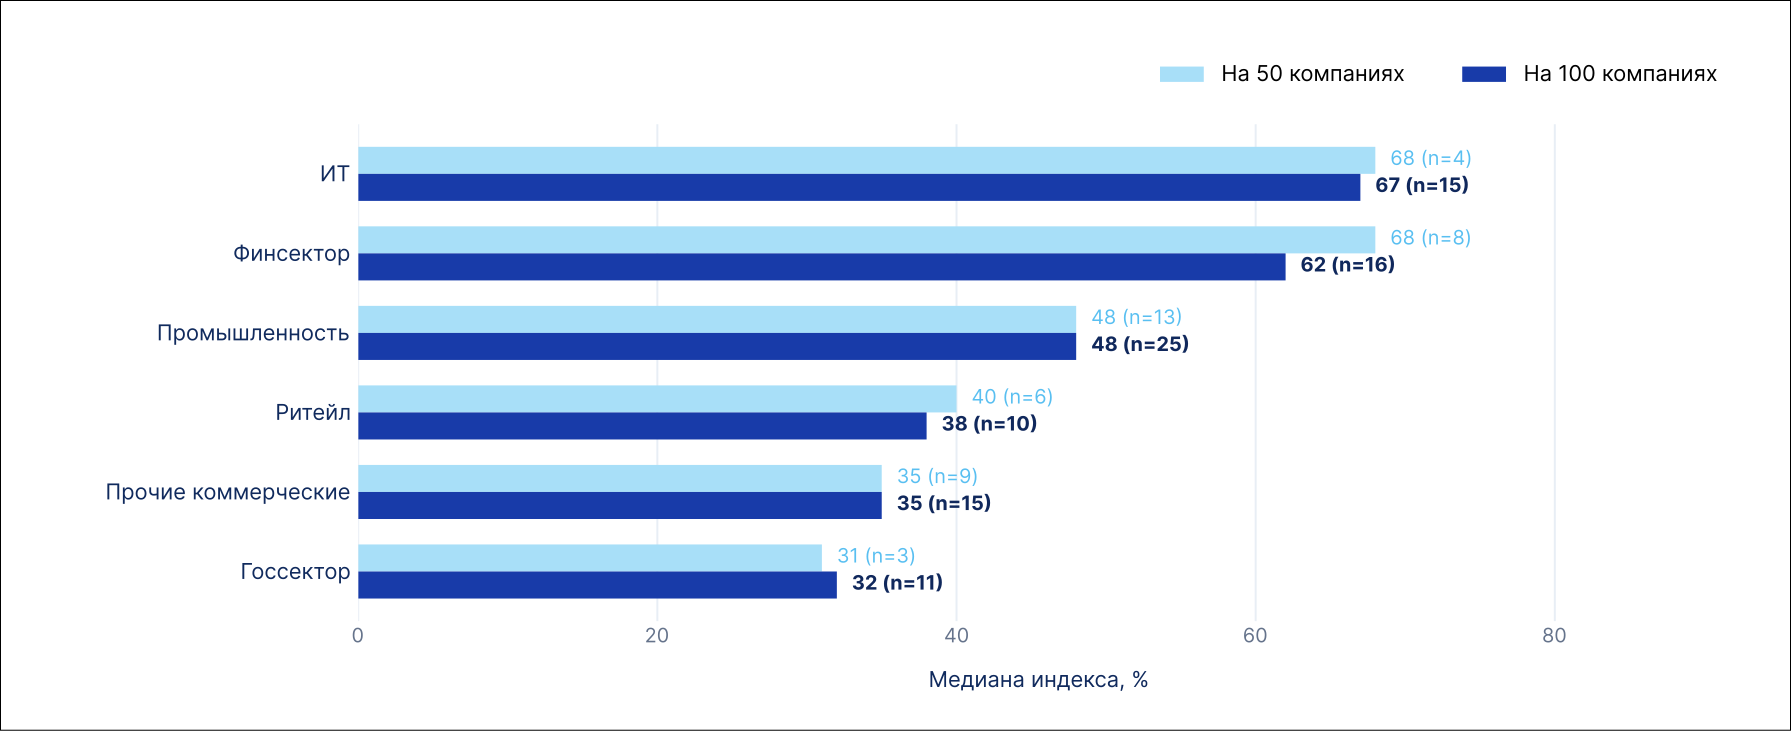
Рис. 4. Медиана индекса по отраслям

Самые зрелые защитные стратегии
Киберустойчивость не возникает от одного продукта или проекта — только от комбинации взаимодополняющих способностей (стратегий). В Индексе мы используем семь стратегий и 33 домена, каждый из которых закрывает свой участок жизненного цикла атаки.

Средний балл по семи стратегиям для 100 компаний изображён на графике:
Рис. 5. Средний балл по семи стратегиям антихрупкой ИТ‑архитектуры
Профиль практически не изменился при увеличении выборки и подтверждает наши выводы: «Защита, замедление, сдерживание» — единственная стратегия, в которой компании уверенно держатся выше середины шкалы. Слабейшие — «Адаптация и перестройка» и «Вовлечение и нападение»: обе требуют не закупки, а регулярной практики.

Рис. 6. Профиль стратегий: 50 компаний против 100

Картина складывается в один вывод: рынок умеет мешать атакующему и почти не умеет жить после атаки. Средние значения четырех стратегий из семи не превышают порог в 50%, и ни одна, кроме защиты, не выходит в зелёную зону. Две худшие — «Адаптация и перестройка» (35%) и «Вовлечение и нападение» (33%) — отвечают за то, что происходит до атаки и после неё: работу с угрозами на опережение и способность извлекать уроки из инцидента. Закупкой эти направления не закрываются: они требуют регулярных киберучений, разбора инцидентов и пересборки процессов по их итогам.
Профиль типовой компании
Индекс антихрупкости построен на 33 доменах — от сетевой безопасности до кризисных процессов. Их совокупность показывает, насколько компания готова не просто отражать кибератаки, а переживать их: обнаружить, выдержать удар, восстановиться и стать сильнее.
При расширении выборки до 100 компаний все 33 домена уложились в коридор ±6 пунктов относительно значений, полученных на первых пятидесяти компаниях, ранговая корреляция между двумя выборками — 0,96. То есть практически не изменились.
Рис. 7. Средний балл каждого из 33 доменов: 50 компаний против 100
Самые высокие оценки там, где решение покупается и настраивается один раз: управление доступом, сетевая безопасность, защита ИТ‑активов, привилегированный доступ. Внизу — то, что требует регулярной работы: автоматизация ИБ, киберучения, репутационные риски, активное противодействие, кризисные процессы, управление рисками с учётом угроз, жизнестойкость.

Рис. 8. Средний балл по доменам

Нижняя треть списка показывает, что именно не закрыто. Компании уверенно закрывают то, что находится внутри периметра и работает в спокойном состоянии, и почти не закрывают две вещи: то, что происходит до атаки (как правило, за периметром компании), и то, что начинается в момент удара.

Слева от атаки остаётся работа с угрозами на опережение — киберразведка и управление поверхностью атаки (43%), оценка рисков с учётом актуальных угроз (36%) и активное противодействие (26%). После удара — кризисное реагирование и жизнестойкость (по 38%), кризисные процессы (31%), репутационные риски (21%) и киберучения (20%), худший домен всей оценки.

То есть защита выстроена под ситуацию, когда ничего не происходит. Как только атака выходит за рамки сценария «заблокировали на периметре», компания остаётся без отработанных процедур — и именно эти домены определяют, чем закончится реальный инцидент.

При этом домены, в которых у многих компаний всё в порядке, тоже остались неизменными. Это базовая гигиена — межсетевые экраны, EDR, PAM, резервное копирование: средний балл по ним хороший.
Готовность к типовым сценариям атак
Чтобы перевести доменные оценки на язык, понятный бизнесу, мы выбрали четыре самых распространённых сценария атак и оценили готовность к ним. Каждый сценарий собирается из нескольких доменов, которые ему противостоят, а полный состав приведён в приложении.
Хуже всего рынок готов ровно к тому, что случается чаще всего. Готовность к шифровальщику и уничтожению данных — 43%. Это единственный сценарий, где больше половины участников (56 из 100) не дотягивают даже до половины шкалы. Разброс между аутсайдерами и лидерами по всем сценариям составляет не менее 55 пунктов, а по скрытому присутствию в сети доходит до 75. То есть дело не в том, что рынок плохо готов к какому-то одному сценарию, а в том, что компании нижней зоны не готовы ни к одному из них.
Драйверы киберустойчивости
Штатная численность специалистов
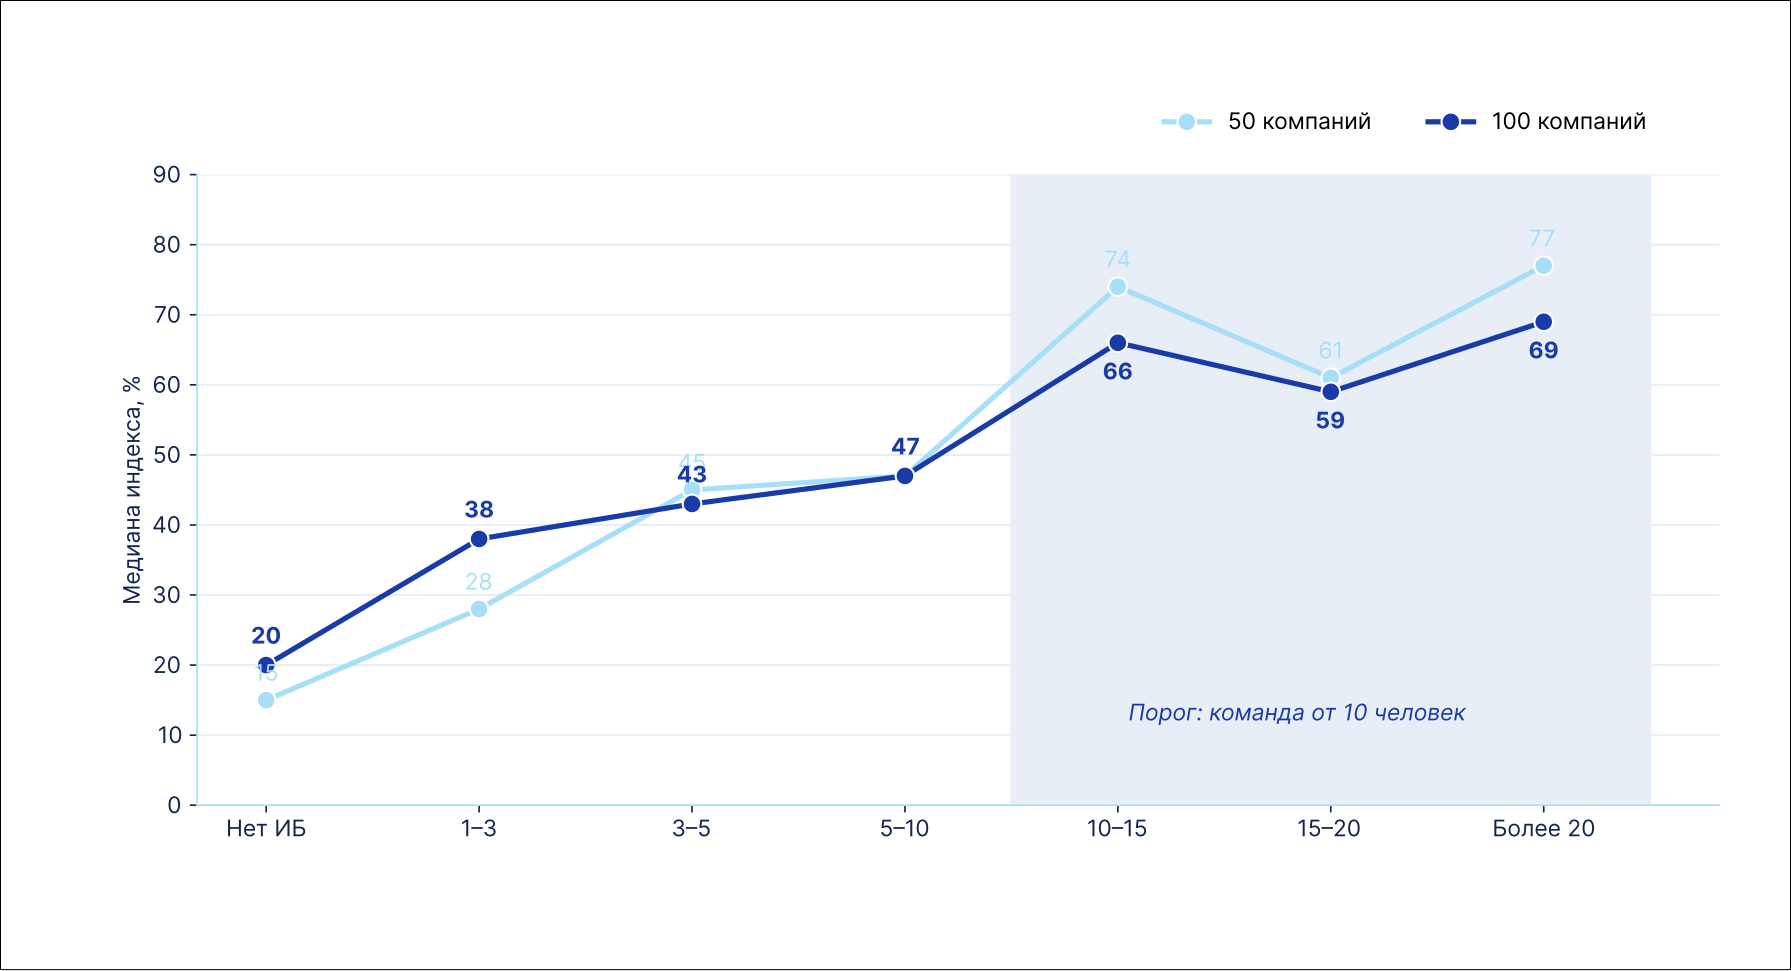
Размер команды ИБ остаётся ключевым организационным фактором с доказанным влиянием на киберустойчивость. Компании с командой до десяти человек имеют медиану 39%, от десяти — 66%. Ни общая численность персонала, ни размер ИТ‑подразделения такой связи не дают: крупная компания со слабой функцией ИБ остаётся уязвимой.

Рис. 9. Медиана индекса по размеру команды ИБ

На расширенной выборке разрыв оказался немногим ниже, чем выглядел вначале, — 27 пунктов вместо 35.

Численность команды — не единственный способ посмотреть на ресурс безопасности. Для ста компаний мы дополнительно рассчитали насыщенность ИБ: сколько специалистов по безопасности приходится на сто специалистов ИТ и на тысячу сотрудников. Этот показатель показывает, какую долю цифрового контура организация реально в состоянии контролировать.
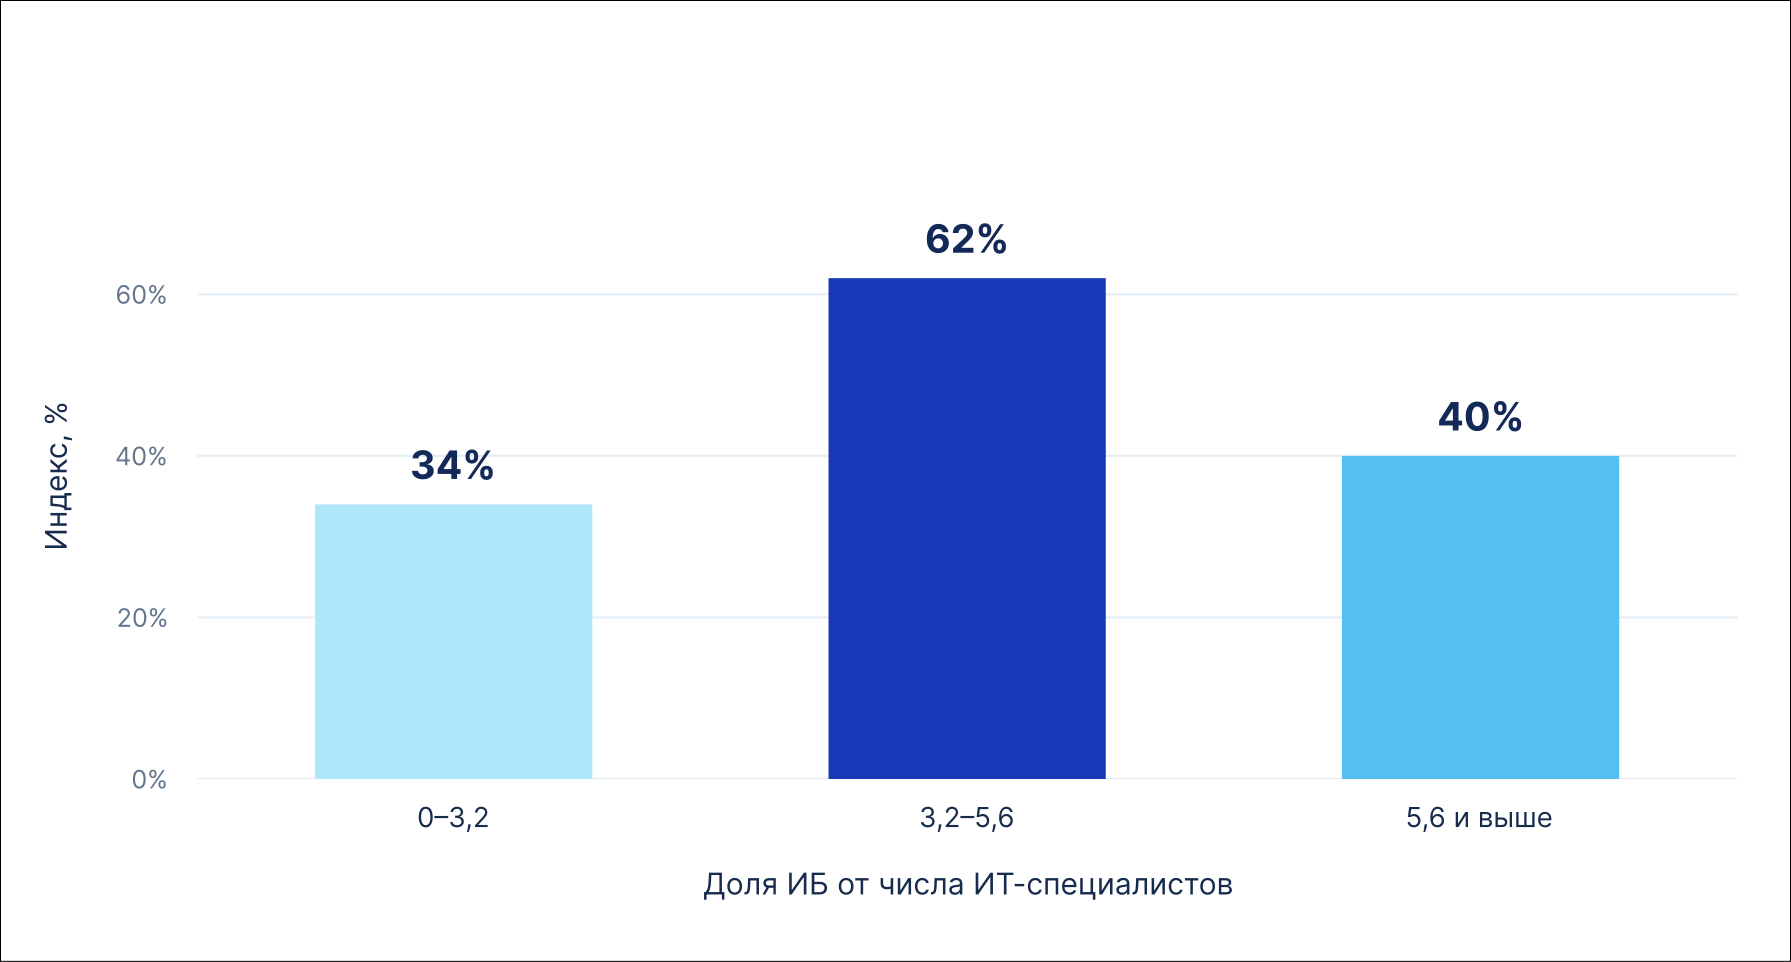
Рис. 10. Медиана индекса по квартилям насыщенности ИБ

У компаний нижней четверти по насыщенности — менее трёх специалистов ИБ на сто специалистов ИТ — медиана индекса 34%, у остальных она составляет от 40% до 62%. Медианное соотношение по рынку — шесть специалистов ИБ на сто специалистов ИТ и два на тысячу сотрудников.

Практический вывод: критичен не максимум, а минимум. Ниже трёх специалистов ИБ на сто специалистов ИТ, и компания почти гарантированно оказывается в нижней части шкалы — вне зависимости от того, сколько всего человек работает в организации.
Зрелость процессов
Зрелость процессов влияет на индекс сильнее любого отдельного продукта.

У девяти участников из десяти закупленная защита опережает отработанные процессы.

У компаний критической зоны разрыв достигает 38 пунктов: средства защиты закуплены наполовину, процессов нет вообще. К высокому уровню разрыв практически исчезает — процессы догоняют технику.

Это самый устойчивый результат исследования, который воспроизвёлся с точностью до пункта.

У компаний верхней зоны отрабатываемая часть подтянулась к закупленной — разрыв всего 4 пункта, тогда как у аутсайдеров он достигает 38. Движение по шкале индекса — это движение не по линии закупок, а по линии процессов: именно они переводят компанию из нижних зон в верхние.

График ниже показывает разрыв между тем, что компания купила, и тем, что отработала:
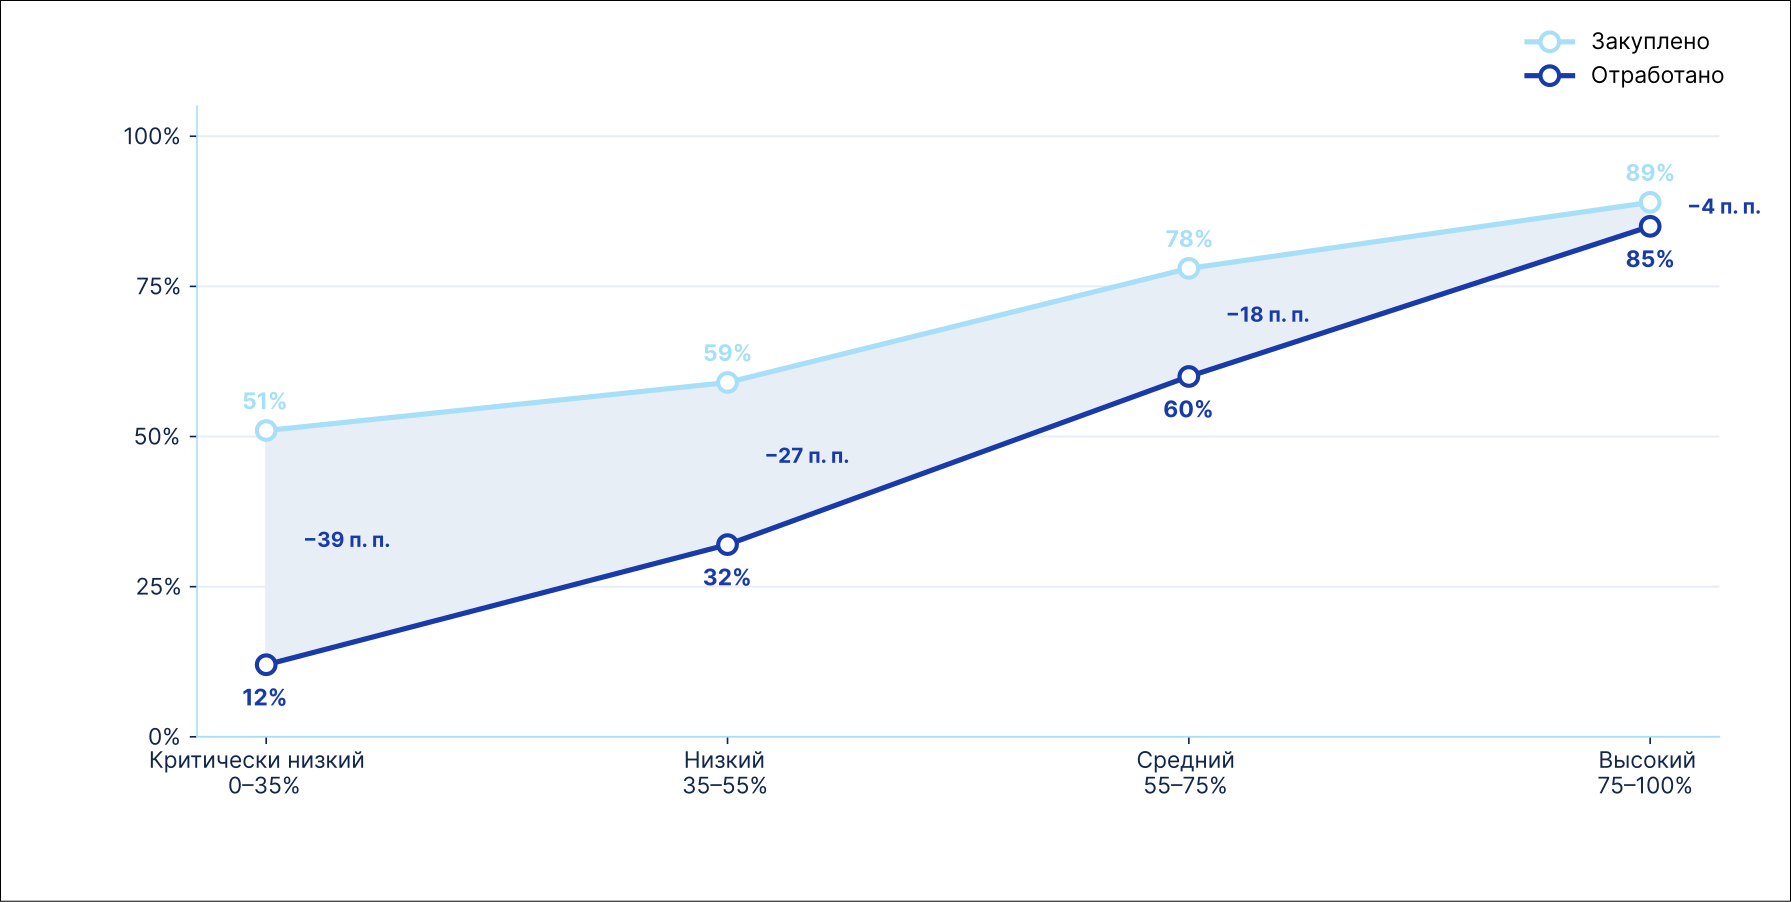
Рис. 11. Профиль «куплено против отработано» по уровням шкалы
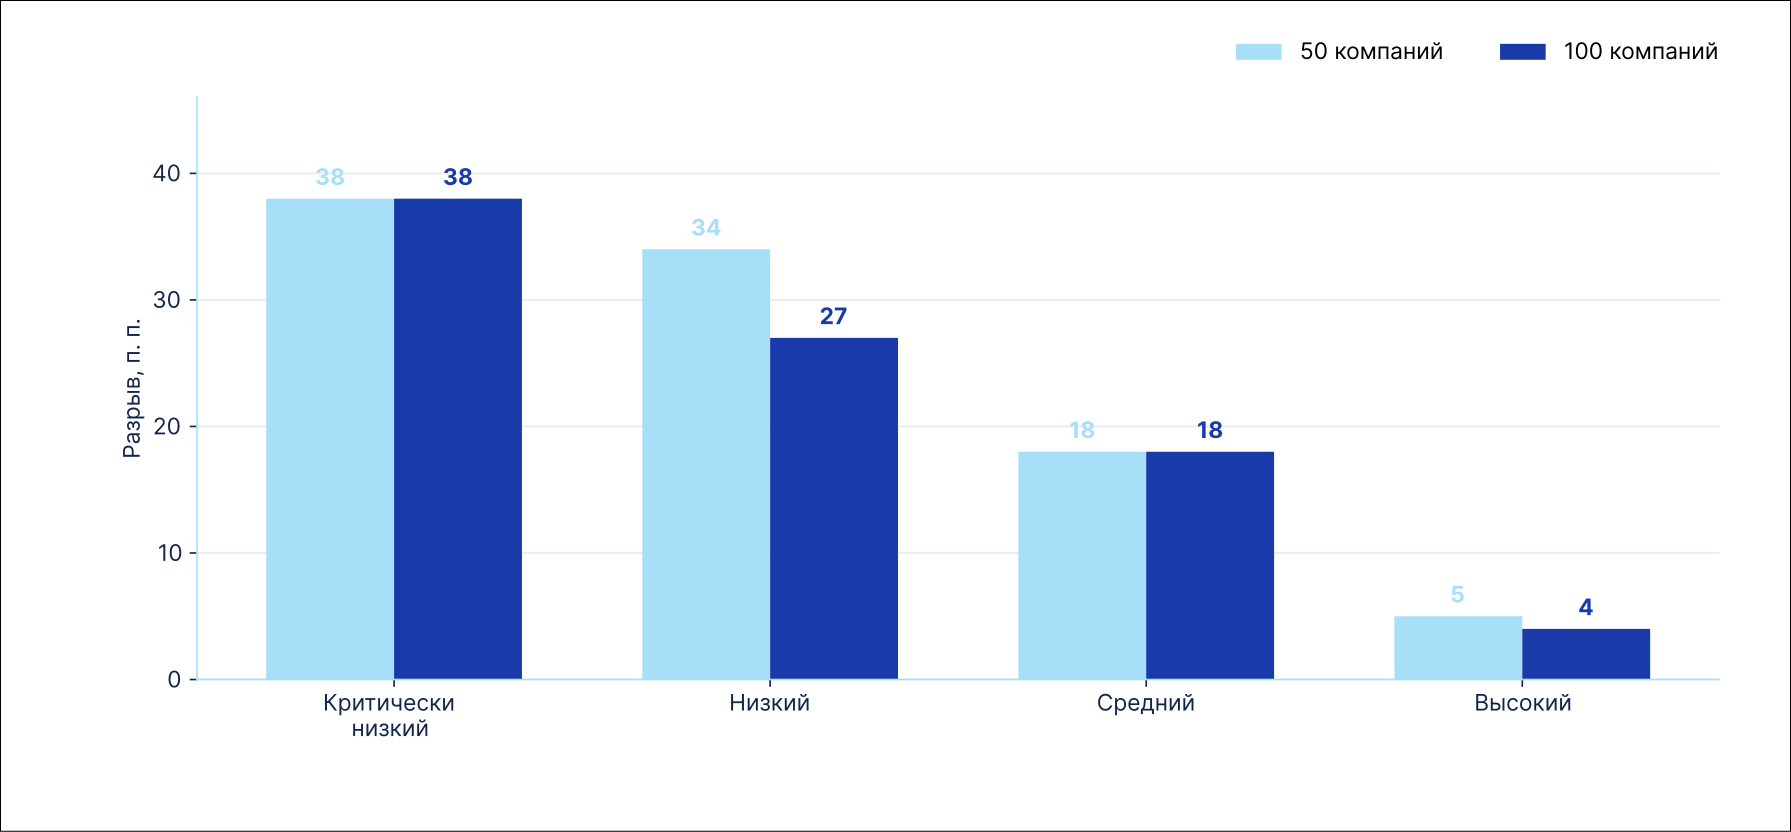
Верхняя линия — домены, которые закрываются закупкой и однократной настройкой. Нижняя — домены, которые требуют регулярной работы, например кризисные процессы, данные о киберугрозах, поиск скрытых угроз, управление уязвимостями, киберучения и другие

Рис. 12. Разрыв между закупленным и отработанным по уровням шкалы

Кризисные процедуры
Сравнение компаний верхней зоны с компаниями критической показало, какие направления различают их сильнее всего: кризисные процессы, кризисное реагирование, работа с данными о киберугрозах, культура ИБ и непрерывное улучшение. Разрыв по этим доменам достигает 80 пунктов.

Расширение выборки только усилило вклад доменов, связанных с работой в кризис, в оценку киберустойчивости. В условиях массовых взломов и эволюции тактик атакующих на первое место выходит принцип управляемого ухудшения ситуации: взлом с большой вероятностью произойдёт, но мы должны уметь работать под атакой, управлять кризисом и быстро восстановиться.
Рис. 13. Домены, сильнее всего различающие лидеров и аутсайдеров
Слепые зоны руководителей
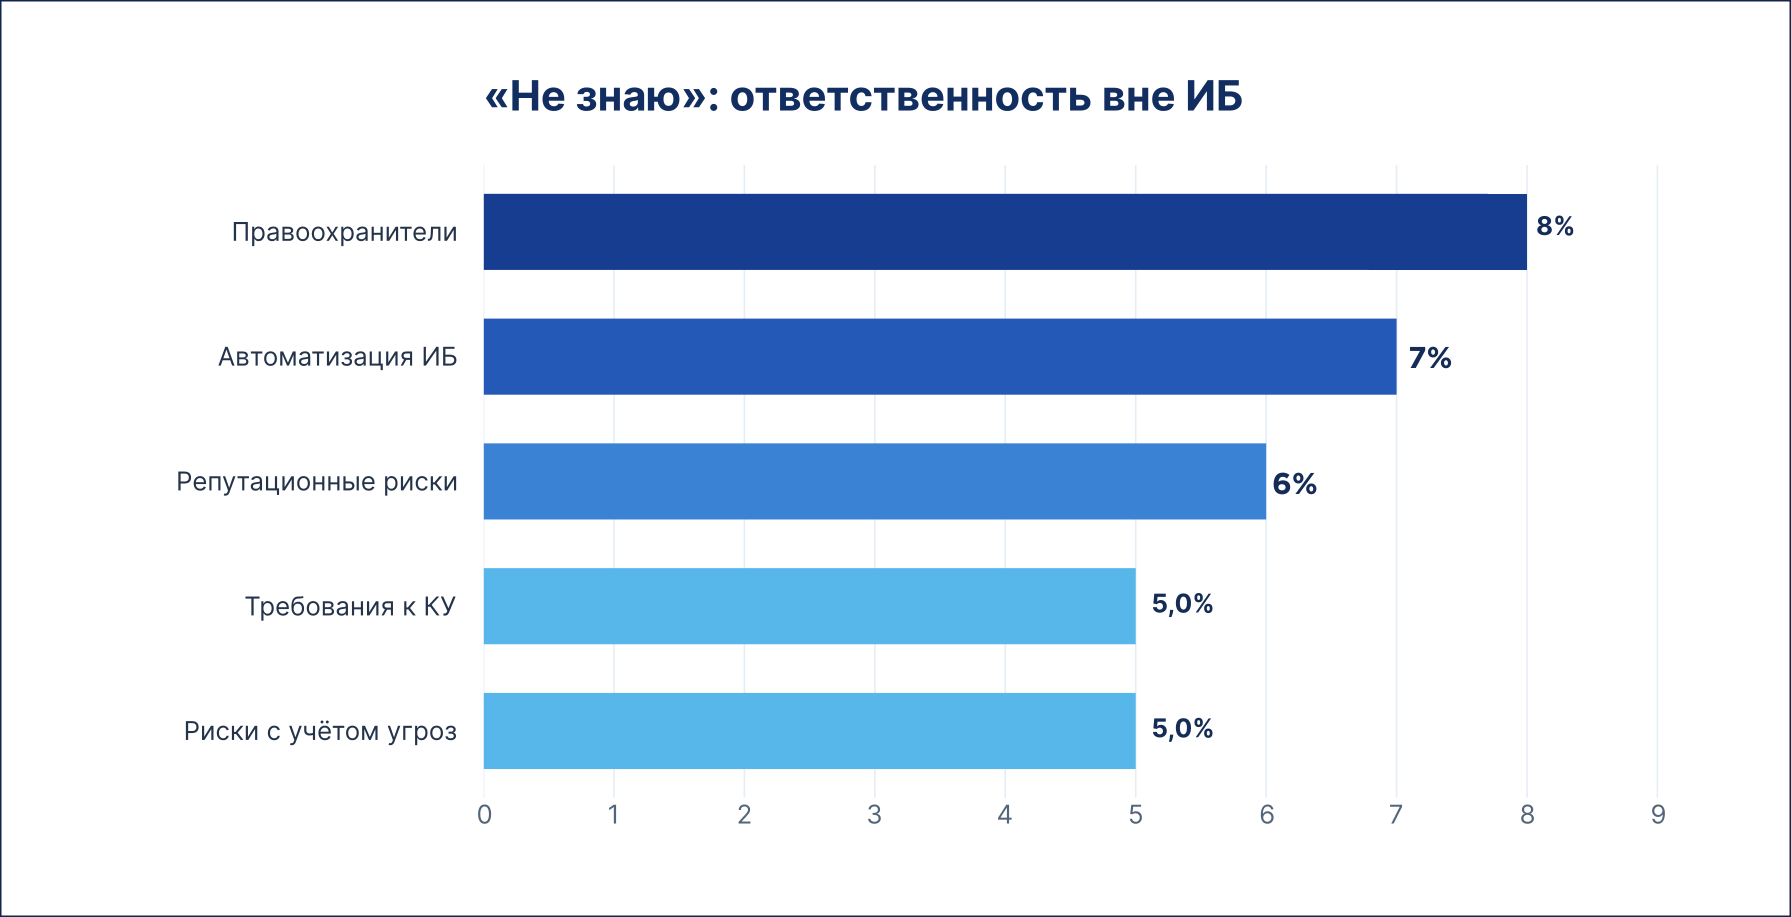
Слепые зоны руководителя ИБ находятся там, где ответственность лежит вне его периметра.

Рис. 14. Домены с наибольшей долей ответов «Не знаю»

Распределение ответов «Не знаю» показательно и практически сохранилось на выборке в 100 компаний: они концентрируются там, где ответственность лежит за пределами ИБ. Это ещё одно подтверждение вывода о «ничьих» зонах: в ситуациях, когда домен живёт в соседнем подразделении, руководитель ИБ не всегда видит его реальное состояние.
Каких технических решений обычно нет
Если смотреть только на технические практики и считать долю ответов «Нет», на выборке в 100 компаний вырисовывается список того, что рынок в массе своей не внедрил.
Три из первых десяти позиций касаются резервного копирования и восстановления: не тестируется восстановление, не изолирована система копирования, не заданы целевые показатели.
Главный вывод
Российский бизнес силён там, где безопасность покупается, и слаб там, где её нужно отрабатывать. Средства защиты закуплены и настроены, а кризисные процессы, восстановление и способность извлекать уроки после инцидента остаются на уровне, при котором атака заканчивается остановкой бизнеса. Удвоение выборки эту картину не смягчило: она воспроизвелась с точностью до пункта и теперь подтверждена статистически.
Разрыв между купленным и отработанным — не особенность отдельных компаний, а устройство рынка. И закрывается он не следующей закупкой, а регулярной практикой: киберучениями, отработанными сценариями реагирования, проверкой восстановления и разбором инцидентов. Три фактора, которые, по нашим данным, сильнее всего двигают компанию вверх по шкале, — собственная команда ИБ от десяти человек, достаточная насыщенность ИБ относительно ИТ и выстроенный кризисный цикл.
Приложение. Из каких доменов собраны сценарии атак
Готовность к сценарию рассчитывается как среднее по доменам, которые ему противостоят. Состав доменов для каждого сценария приведён ниже.
Напишите нам,
если есть вопросы или предложения
Задайте нам любые интересующие вас вопросы
Напишите нам,
если есть вопросы или предложения
Задайте нам любые интересующие вас вопросы